权限管理
一、权限管理的使用目的
(1)增加更丰富、灵活的项目角色,适应定制化权限的需求
(2)使用角色或数据权限组,简化描述具有同一批操作权限或数据权限的用户
(3)增加成员组概念,方便按组管理,并组分享看板
(4)增加数据权限概念,适应不同项目实际数据需求
(5)增加系统级成员管理和角色管理界面,方便系统管理员统筹把握成员情况
二、权限的基本组成
管理入口:项目管理/项目权限管理

2.1概念解析
2.1.1权限
权限指用户在系统中做某些行为是否被许可,分为操作权限与数据权限两部分
操作权限与功能特性挂钩,如系统管理权限、项目配置权限、模型使用权限等
2.1.2角色
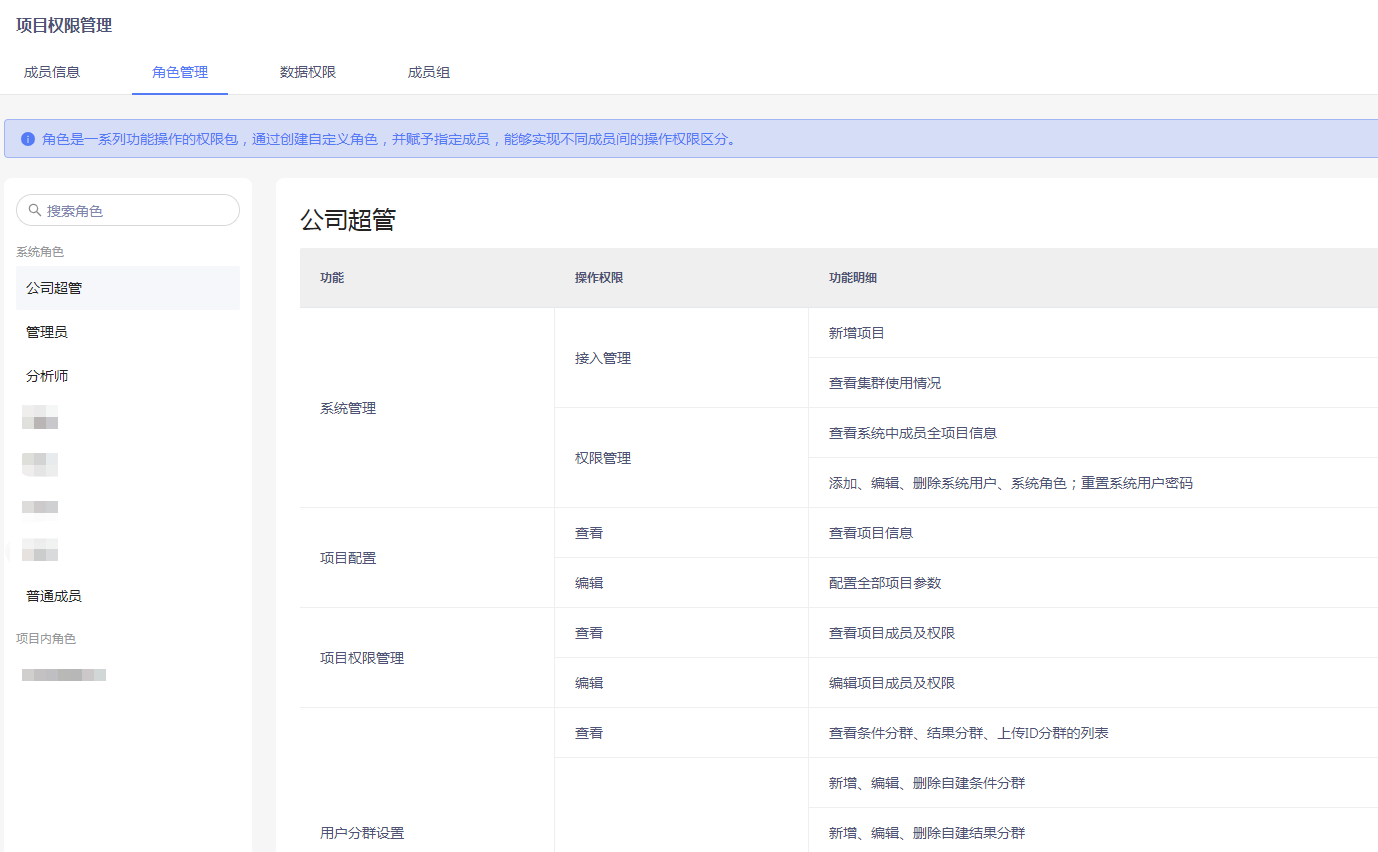
角色是一系列功能操作的权限包,用来简化描述拥有同一批操作权限包的用户
如超管、管理员、分析师、普通成员都是项目中默认的角色
每名用户在一个项目中有且只有一个角色
2.1.3数据权限组
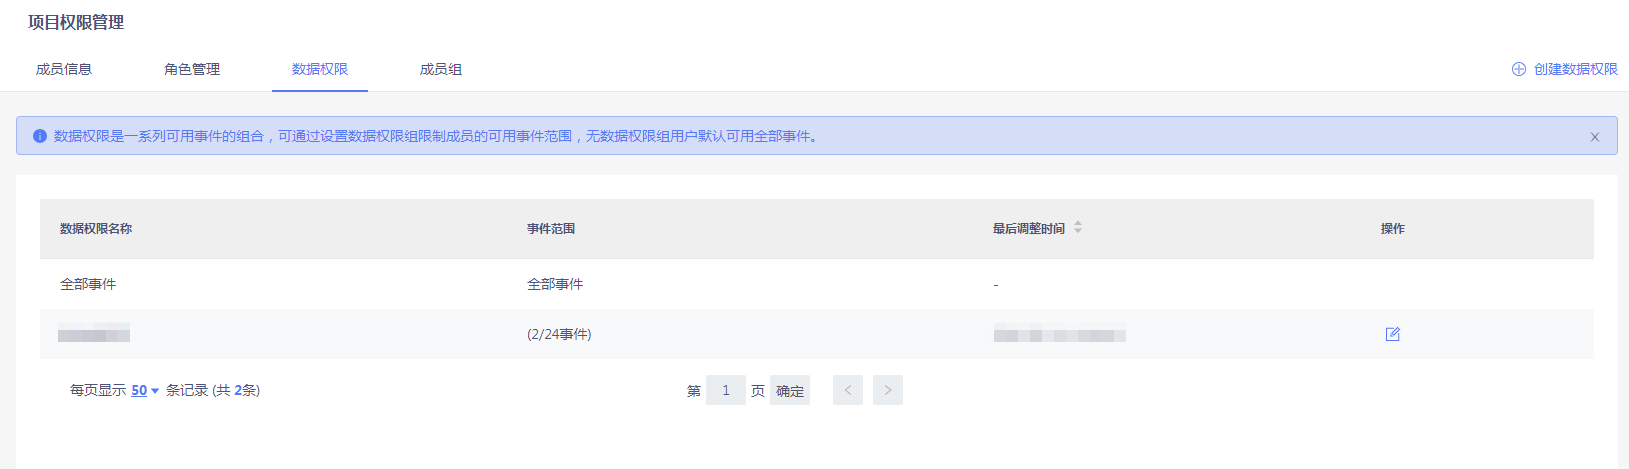
与角色相似,是一系列可用事件的组合,用来简化描述拥有同一批数据权限包的用户。
项目中原始的数据权限组为“全部事件”数据权限组。
每个项目可按照可访问的事件(原始事件或虚拟事件)打包创建新的数据权限组。
2.1.4成员组
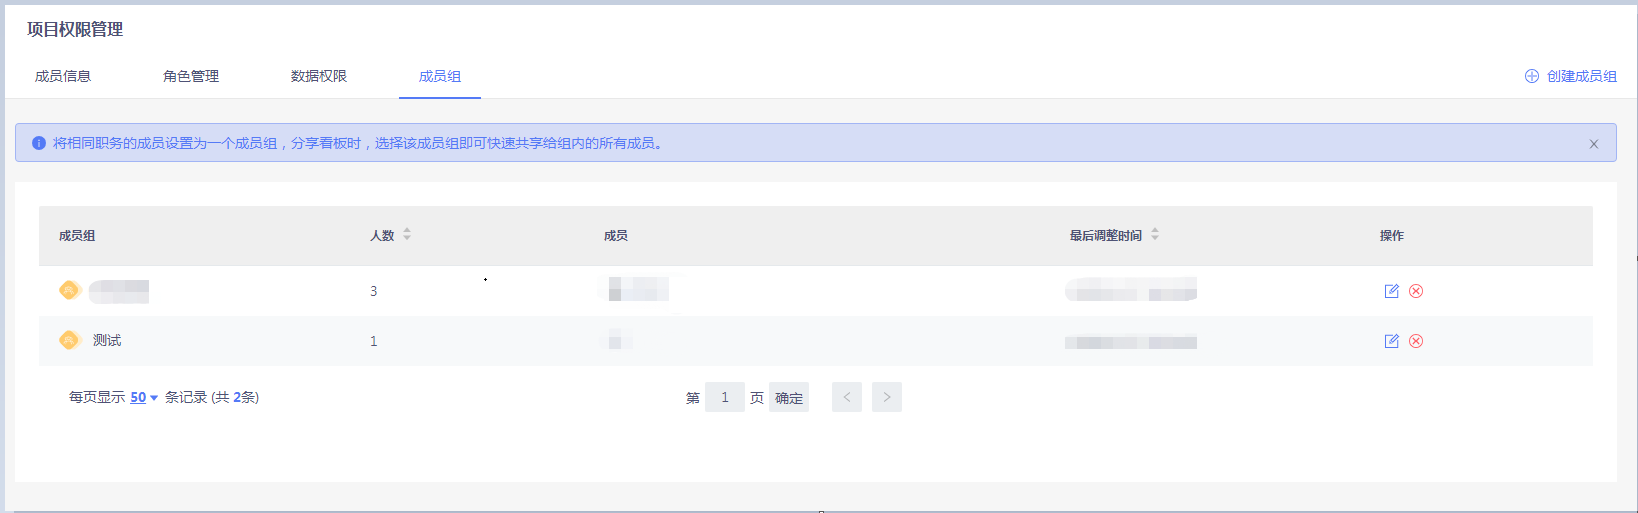
可以将相同职务的成员设置为一个成员组,可为组内成员快速分享看板。
比如产品组、技术组,其中可能有组长、组员之分,操作权限不同。但可以将产品相关看板都向产品组成员进行分享。
每名成员在一个项目中可以属于多个成员组
2.2用户在项目中的权限组成
(1)每位用户在项目中的权限由操作权限和数据权限决定
操作权限即角色,有且只有1个
数据权限即数据权限组,有且只有1个
用户在项目中的权限由角色+数据权限组唯一确定
(2)用户在项目中可以属于多个成员组
成员组与权限无关,只与分享看板功能相关
(3)用户可以在多个项目中属于不同的角色,不同的数据权限
2.3角色、数据权限组的类型
2.3.1系统级角色
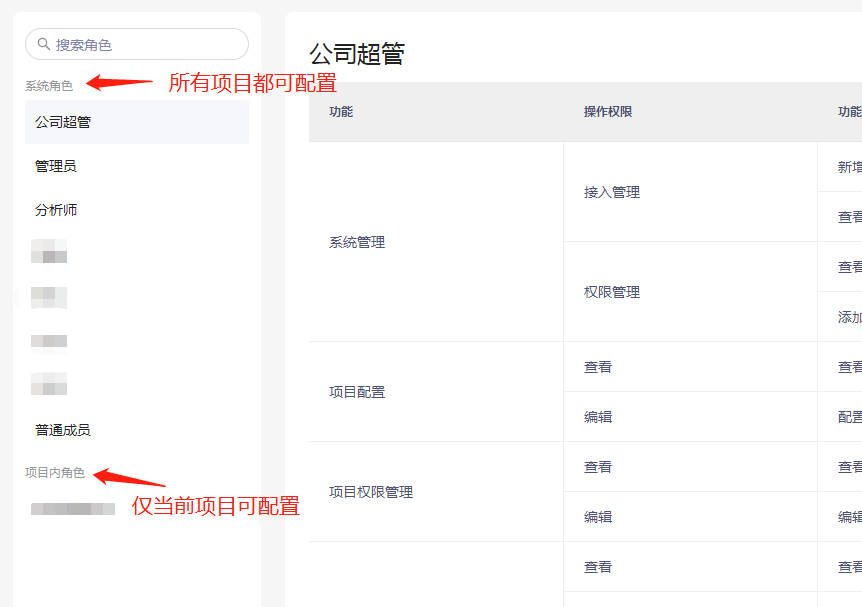
系统级角色指在各个项目中都可以进行配置的角色,是一组操作权限的集合,由系统默认或公司超管在系统权限管理中创建。
*公司超管自动加入系统内所有项目
默认系统级角色有:公司超管、管理员、分析师、普通用户
2.3.2项目级角色
项目级角色指仅在本项目中可以进行配置的角色,是一组功能操作的权限包,由项目管理员以上用户创建。
2.3.3创建新角色
可以在系统权限管理或项目权限管理中创建系统级角色或项目级角色。
新角色将基于一个默认的系统级角色,由这个角色的权限确定操作权限的上下限。
2.3.4系统级数据权限组
“全部事件”是一个默认的系统级数据权限组,因为每个项目事件不同,因此没有其他共有的系统级数据权限组。
三、权限管理操作
3.1不同层级的权限管理结构
项目级:成员管理、项目用户组、项目角色、项目数据权限
系统级:成员管理、系统级角色
3.2角色管理
3.2.1创建新角色
系统级角色最多可设置20种,每个项目的项目级角色最多可设置30种
*新角色需要基于一种默认系统角色(分析师或普通成员)创建,并且会根据默认角色确定权限的上下限。
新建的角色被删除时,所有该角色下的用户将被分配到基于的默认系统角色。
3.2.2角色的配置上下限
每个公司设置有一名公司超管,他可以配置项目,并添加管理员
角色追随项目,同一用户在不同项目中,角色可能不同
| 大类 | 类型 | 细分 | 公司超管(唯一) | 管理员 | 分析师 | 普通成员 |
|---|---|---|---|---|---|---|
| 系统管理 | 接入管理 | 新增项目 | ● | ○ | ○ | ○ |
| 查看集群使用情况 | ● | ○ | ○ | ○ | ||
| 权限管理 | 查看系统中成员全项目信息 | ● | ○ | ○ | ○ | |
| 添加、编辑、删除系统用户、系统角色;重置系统用户密码 | ● | ○ | ○ | ○ | ||
| 项目配置 | 查看 | 查看项目信息 | ● | ● | ○ | ○ |
| 编辑 | 配置全部项目参数 | ● | ● | ○ | ○ | |
| 项目权限管理 | 查看 | 查看项目成员及权限 | ● | ● | ○ | ○ |
| 编辑 | 编辑项目成员及权限 | ● | ● | ○ | ○ | |
| 用户分群设置 | 查看 | 查看条件分群、结果分群、上传ID分群的列表限 | ● | ● | ● | ○ |
| 编辑 | 新增、编辑、删除自建条件分群 | ● | ● | △ | ○ | |
| 新增、编辑、删除自建结果分群 | ● | ● | ▲ | ○ | ||
| 新增、编辑、删除自建上传ID分群 | ● | ● | △ | ○ | ||
| 编辑、删除其他人的条件分群、结果分群、上传ID分群 | ● | ○ | ○ | ○ | ||
| 元数据管理 | 查看 | 查看事件、事件属性、用户属性列表、导出属性的维度表 | ● | ● | ● | ○ |
| 编辑 | 编辑原始事件、事件属性、用户属性的显示名 | ● | ● | ▲ | ○ | |
| 编辑虚拟事件、维度表、虚拟属性 | ● | ● | ▲ | ○ | ||
| 预警管理 | 查看 | 查看预警管理列表 | ● | ● | ○ | ○ |
| 编辑 | 新增、编辑、删除预警任务 | ● | ● | ○ | ○ | |
| 编辑、删除其他人的预警任务 | ● | ● | ○ | ○ | ||
| 模型使用 | 功能使用 | 使用模型、保存报表、进行报表管理 | ● | ● | ▲ | △ |
| 下载、导出模型数据 | ● | ● | ▲ | △ | ||
| 查看“用户列表” | ● | ● | ▲ | △ | ||
| 查看指定用户的“用户行为序列” | ● | ● | ▲ | △ | ||
| 复制导出SQL或API模型查询条件 | ● | ● | △ | △ | ||
| 使用“SQL查询” | ● | ● | △ | △ | ||
| 看板使用 | 查看 | 查看看板、查看别人的看板参数 | ● | ● | ● | ● |
| 临时调整看板的筛选条件、使用全局筛选 | ● | ● | ▲ | ▲ | ||
| 编辑 | 新增看板、新增个人文件夹、设置看板参数、设置分享 | ● | ● | ▲ | △ | |
| 导入导出看板配置、复制自己或别人的看板 | ● | ● | ▲ | △ | ||
| 其他功能使用 | 功能使用 | 使用“用户搜索” | ● | ● | ▲ | △ |
权限说明:●角色必有 ▲角色默认有,可以没有 △角色默认没有,可以有 ○角色必没有
3.2.3公司超管、管理员的默认数据权限
公司超管、管理员默认拥有全数据权限,不可修改
3.3 数据权限组管理
项目的数据权限组上限为50个,可以为不同用户分配不同的数据权限组
每个数据权限组中,可以设置可用的自定义事件或虚拟事件
用户无权访问某些事件时,该用户的事件列表将相应减少
任意事件指该用户可以访问的事件合集
3.4 成员组管理与使用
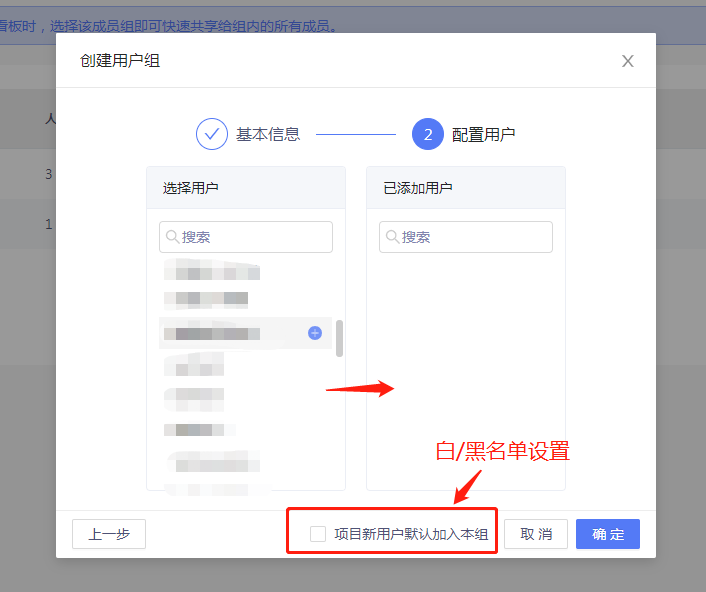
成员组只存在于项目下,无系统成员组,项目创建上限为50个
看板共享时可将其共享至一个成员组,共享后,属于成员组的成员都可以看到该看板。
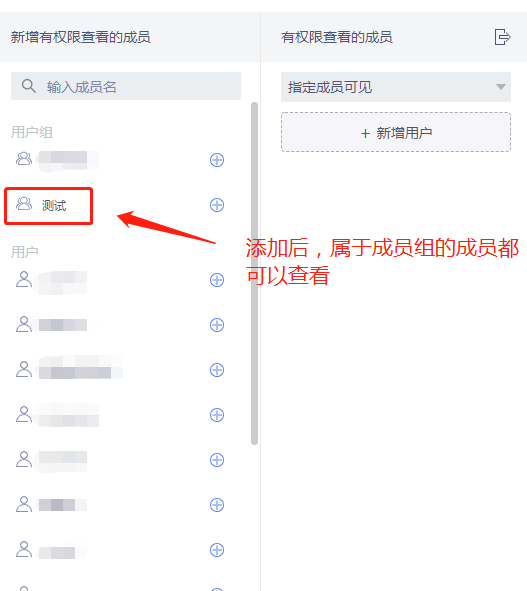
3.5 系统级成员管理
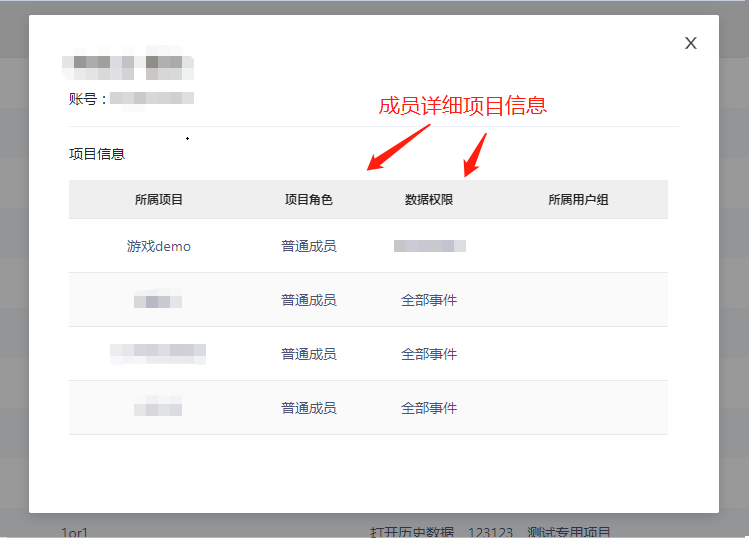
可在系统级成员管理中查看所有成员信息及成员的项目详细信息

查看用户的详细项目信息
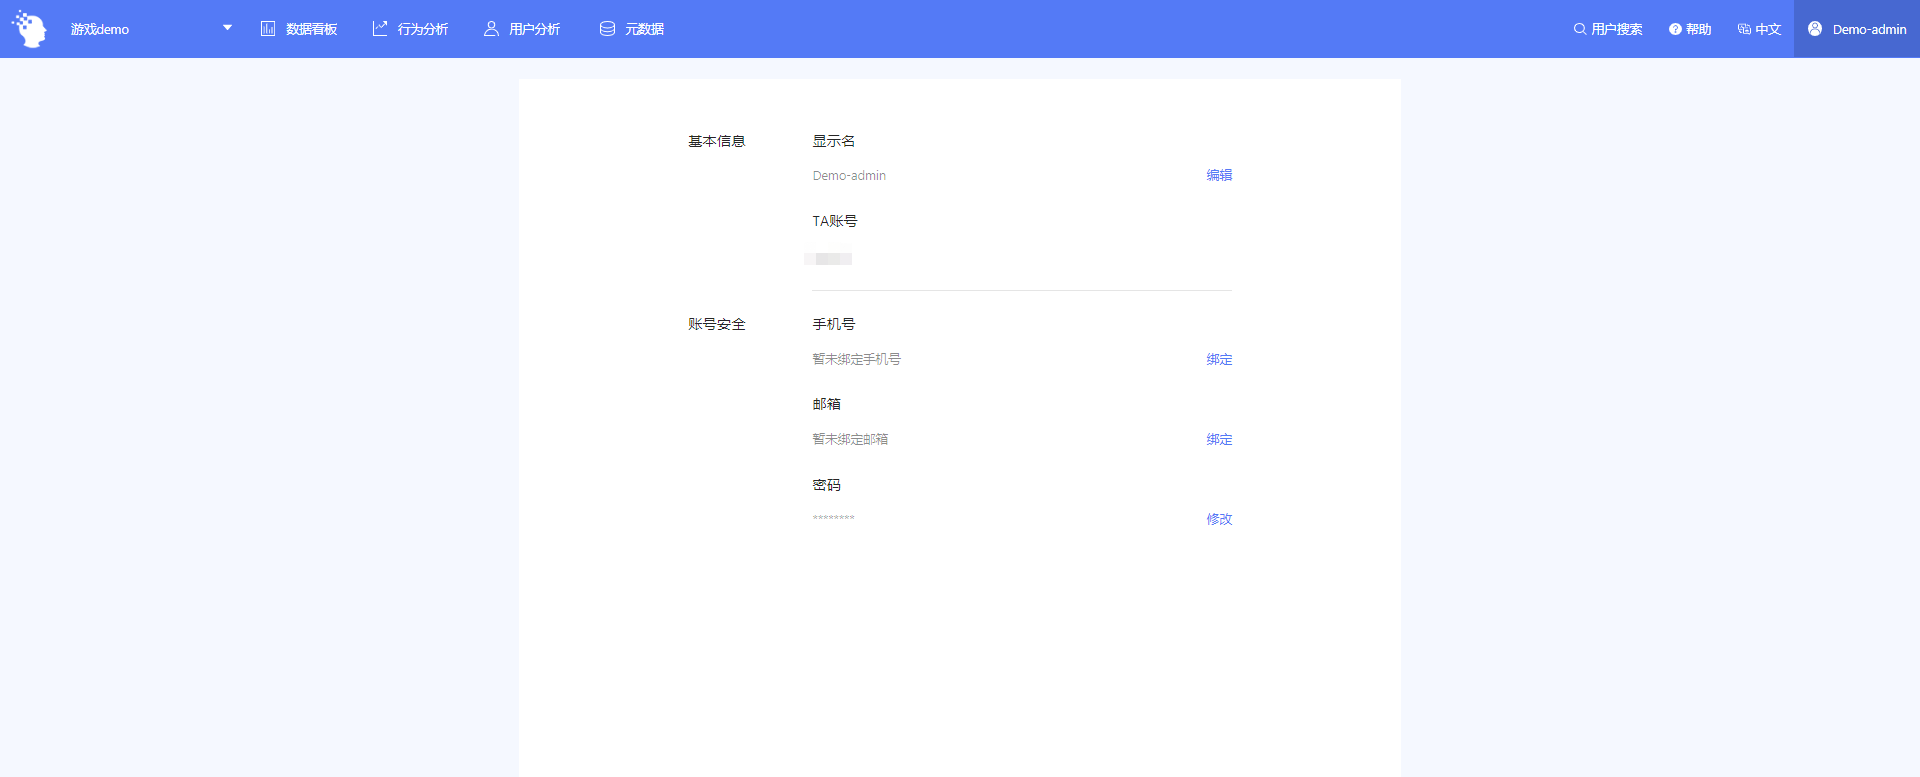
3.6 账户信息配置
可在账户信息页面配置个人信息,包含账户名称、邮箱信息、并可以修改密码。
3.7 项目成员配置
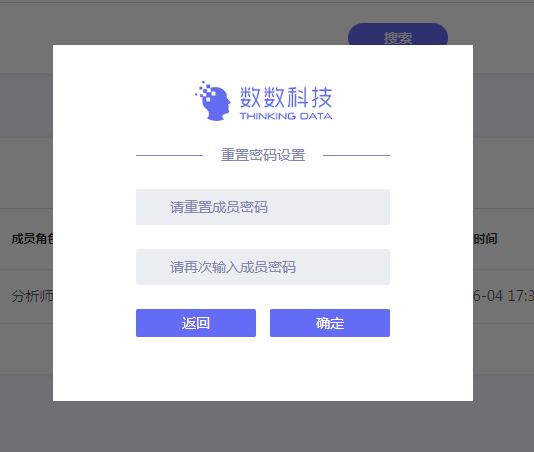
可查看该项目下的所有成员,管理员可对低层级成员进行权限编辑。公司超管可对项目成员进行重置密码的操作

3.8 项目信息配置
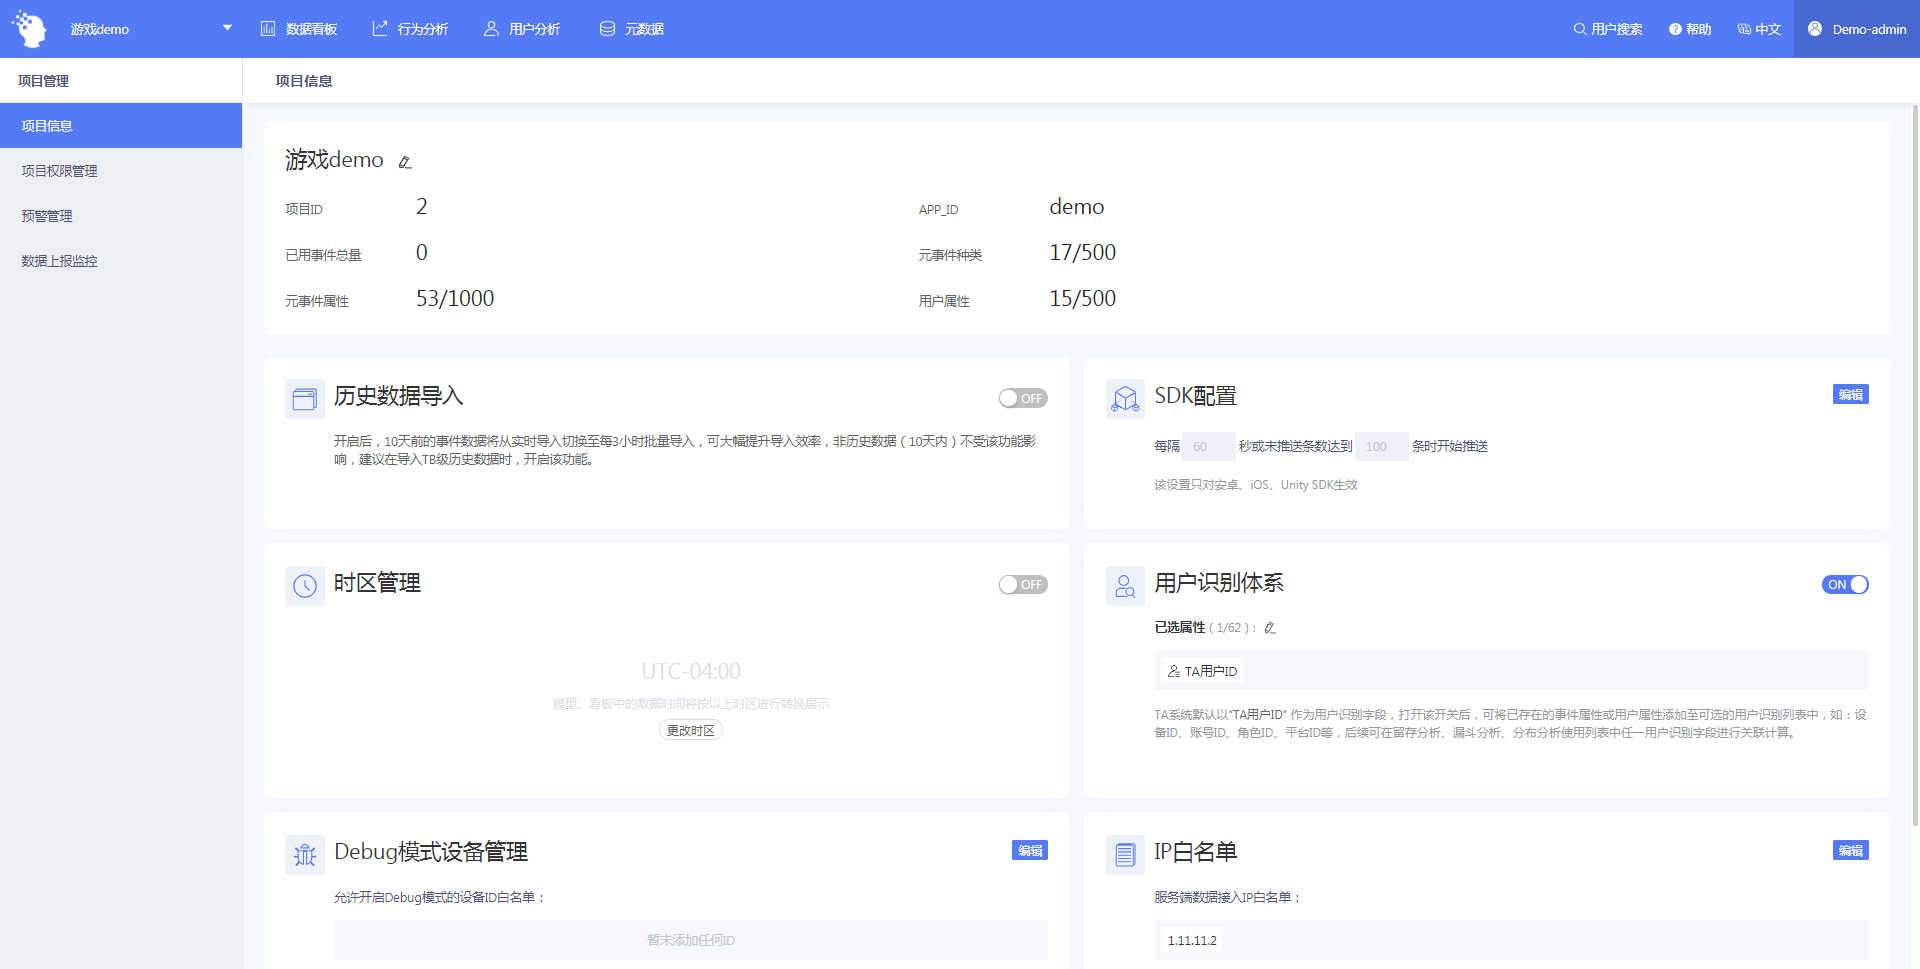
可修改项目名、查看应用ID和APP_ID及配置各类项目信息
3.9 数据上报监控
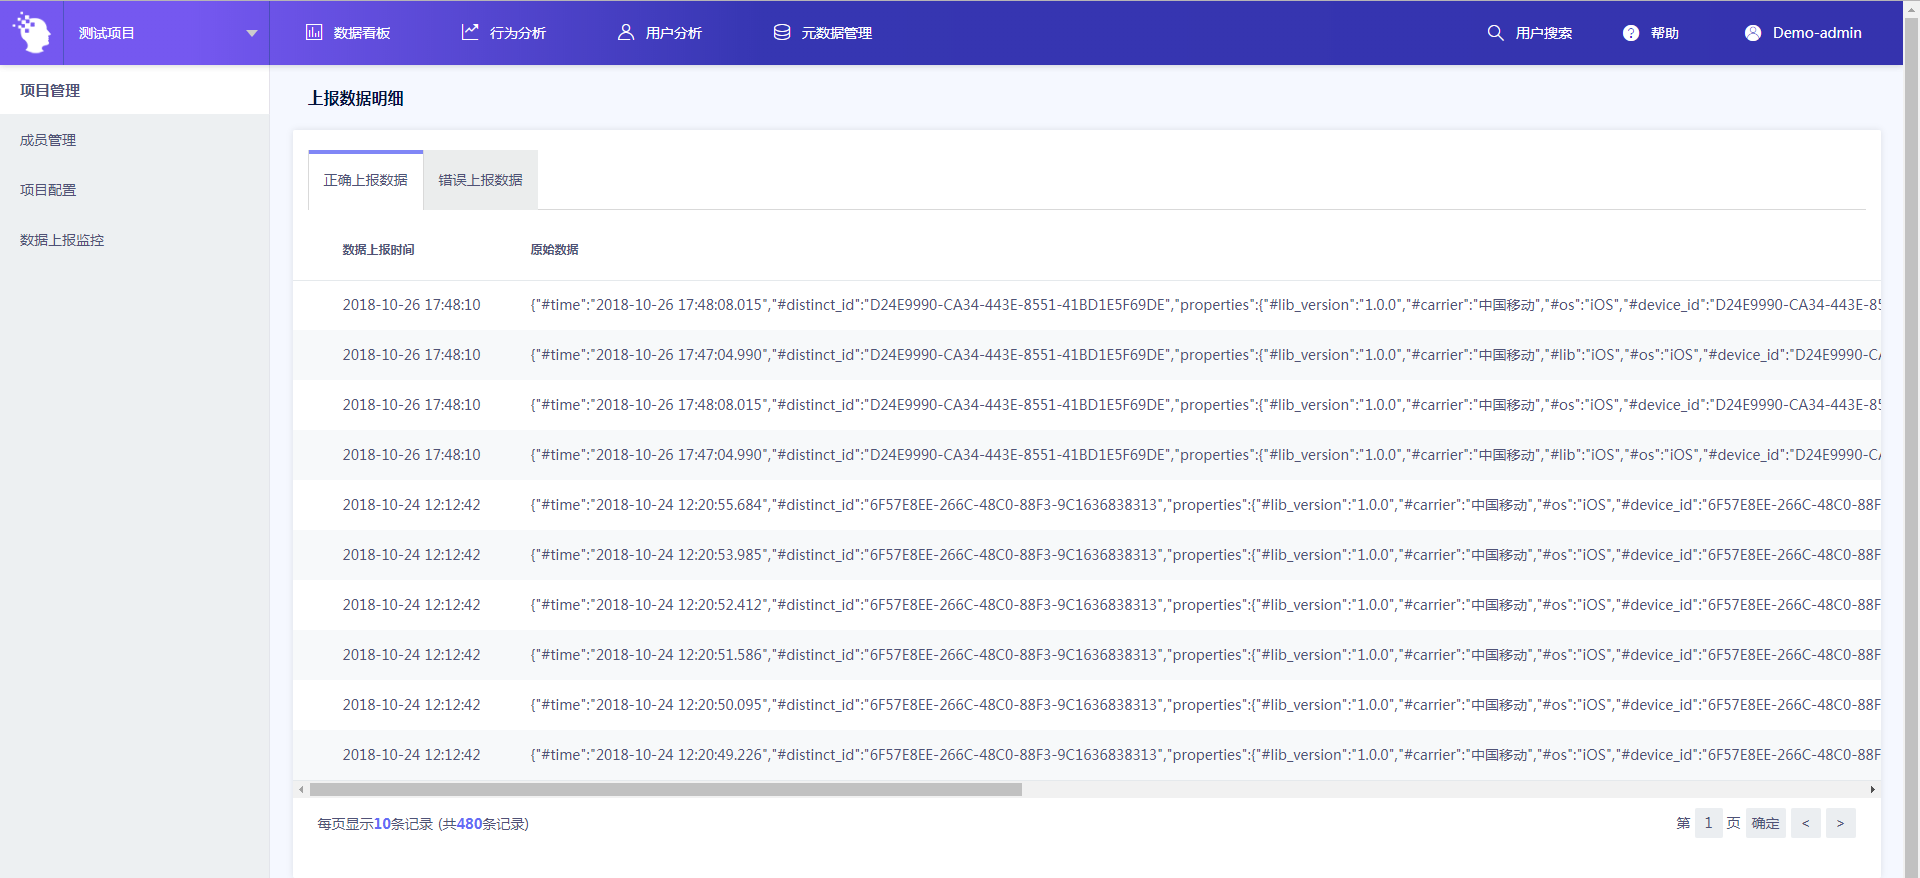
可检验当前项目的正确上报、错误上报数据情况。便于及时核对数据、校验系统运行情况
3.10 主机节点监控

可以监控各主机节点的负荷情况,并可以按需设置预警推送